
Roles múltiples por usuario
Se trata de un sistema alternativo de gestión de roles de usuario que permite asignar más de un rol a cada usuario.
El objetivo es facilitar la gestión de permisos estableciéndolos por roles, de manera que un usuario sólo tendrá permiso si alguno de sus roles lo tiene.
Requisitos
Requiere una instalación completa de administrar, con actualización de tablas.
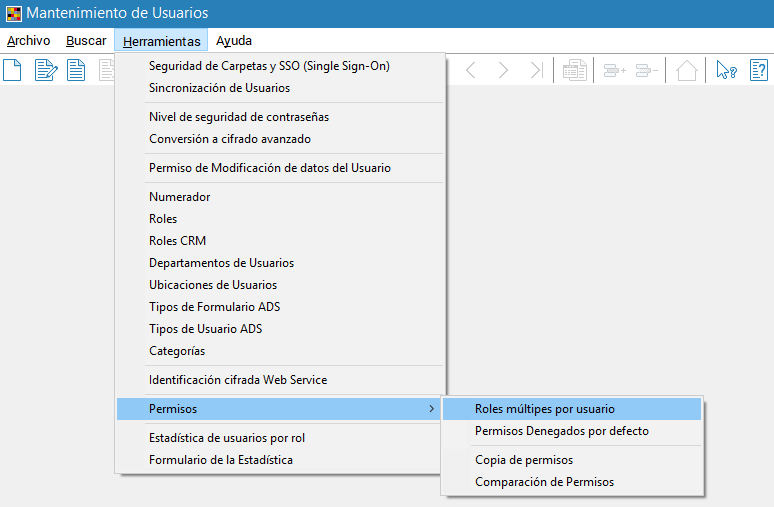
El sistema se activa desde el menú «Herramientas/Permisos/Roles múltiples por usuario» del mantenimiento de usuarios.
Es recomendable que no haya ningún usuario utilizando izaro. Hay que tener en cuenta que los permisos específicos de usuario que existan se van a perder, mientras que los permisos de roles se mantendrán.
Desde la misma opción podrá desactivarse y volver al sistema de rol único.
Funcionamiento
Una vez activado el sistema, el mantenimiento de usuarios permitirá asignar más de un rol a cada usuario.
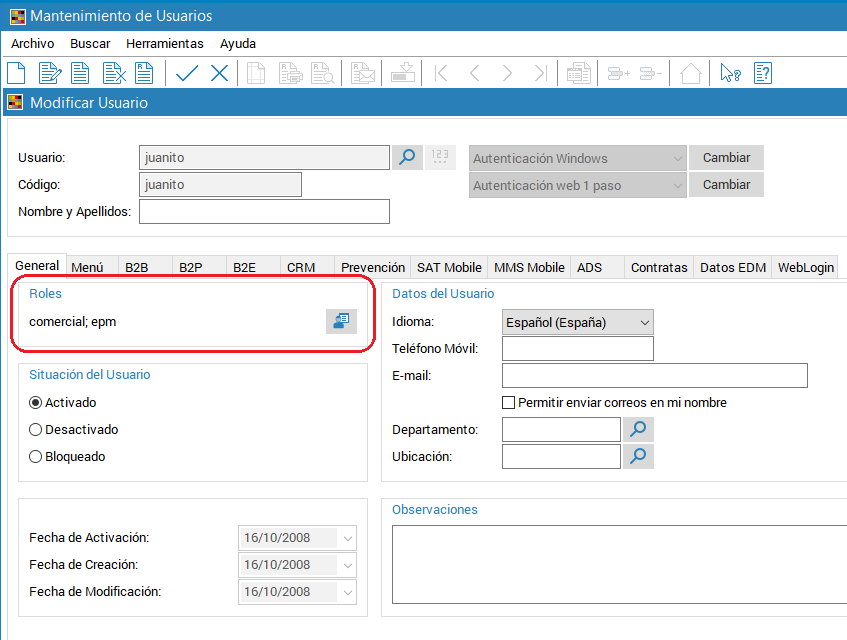
La mayoría de los permisos se podían establecer por rol y luego modificarlos para los usuarios del rol, con el nuevo sistema solo pueden establecerse por rol, de manera que el usuario solo tendrá permiso si lo tiene alguno de sus roles:
- Configuración de permisos de acceso:
- Permisos de Menú
- Permisos por Empresa y área
- Otros permisos
- Web services y apps
- Categorías de componentes
- Permisos de opciones de programa, «Herramientas/Permisos»
- Permisos de Gestión documental sobre entidades y documentos
Hay permisos que sólo se podían establecer por rol y que continúan igual, pero un usuario podrá tener más de un rol por lo que tendrá permisos si alguno de ellos lo tiene:
- Configuración de permisos de acceso:
- Tablas para listados y componentes del configurador
Los permisos que sólo se podían establecer por usuario continúan igual:
- Permiso de acceso a aplicaciones de weblogin (Mantenimiento de usuarios)
- Permisos de opciones de aplicaciones web
Hay otras funcionalidades que utilizan roles y que también continúan igual, pero un usuario podrá tener más de un rol por lo que se aplicará siempre que el rol esté asignado al usuario:
- Destinatarios de alertas
- Destinatarios de incidencias
- Arranque automático de programas
- Roles que figuren como administradores
- Límites de ejecución de programas (Se tomará el menos restrictivo)
- Propietarios de listados avanzados (para modificar el diseño)
Al crear un nuevo menú configurable, con un único rol se creaba con permisos para el usuario que lo hacía. Con roles múltiples, al no haber permisos por usuario, se solicitan los roles a los que se le quiere dar acceso.
El primer rol que se ponga en la lista de roles asignados al usuario será el rol principal. Será el que utilicen otras funcionalidades que se gestionen con roles.
En la actualización de izaro la fase correspondiente al menú será mucho más rápida, sobre todo si se disponía de muchos usuarios, ya que sólo se actualizan los roles.